Domain wmx.at kaufen?
Wir ziehen mit dem Projekt
wmx.at um.
Sind Sie am Kauf der Domain
wmx.at interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain wmx.at kaufen?
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
Ähnliche Suchbegriffe für Tpm
Top-Angebote
Produkte zum Begriff Tpm:
-
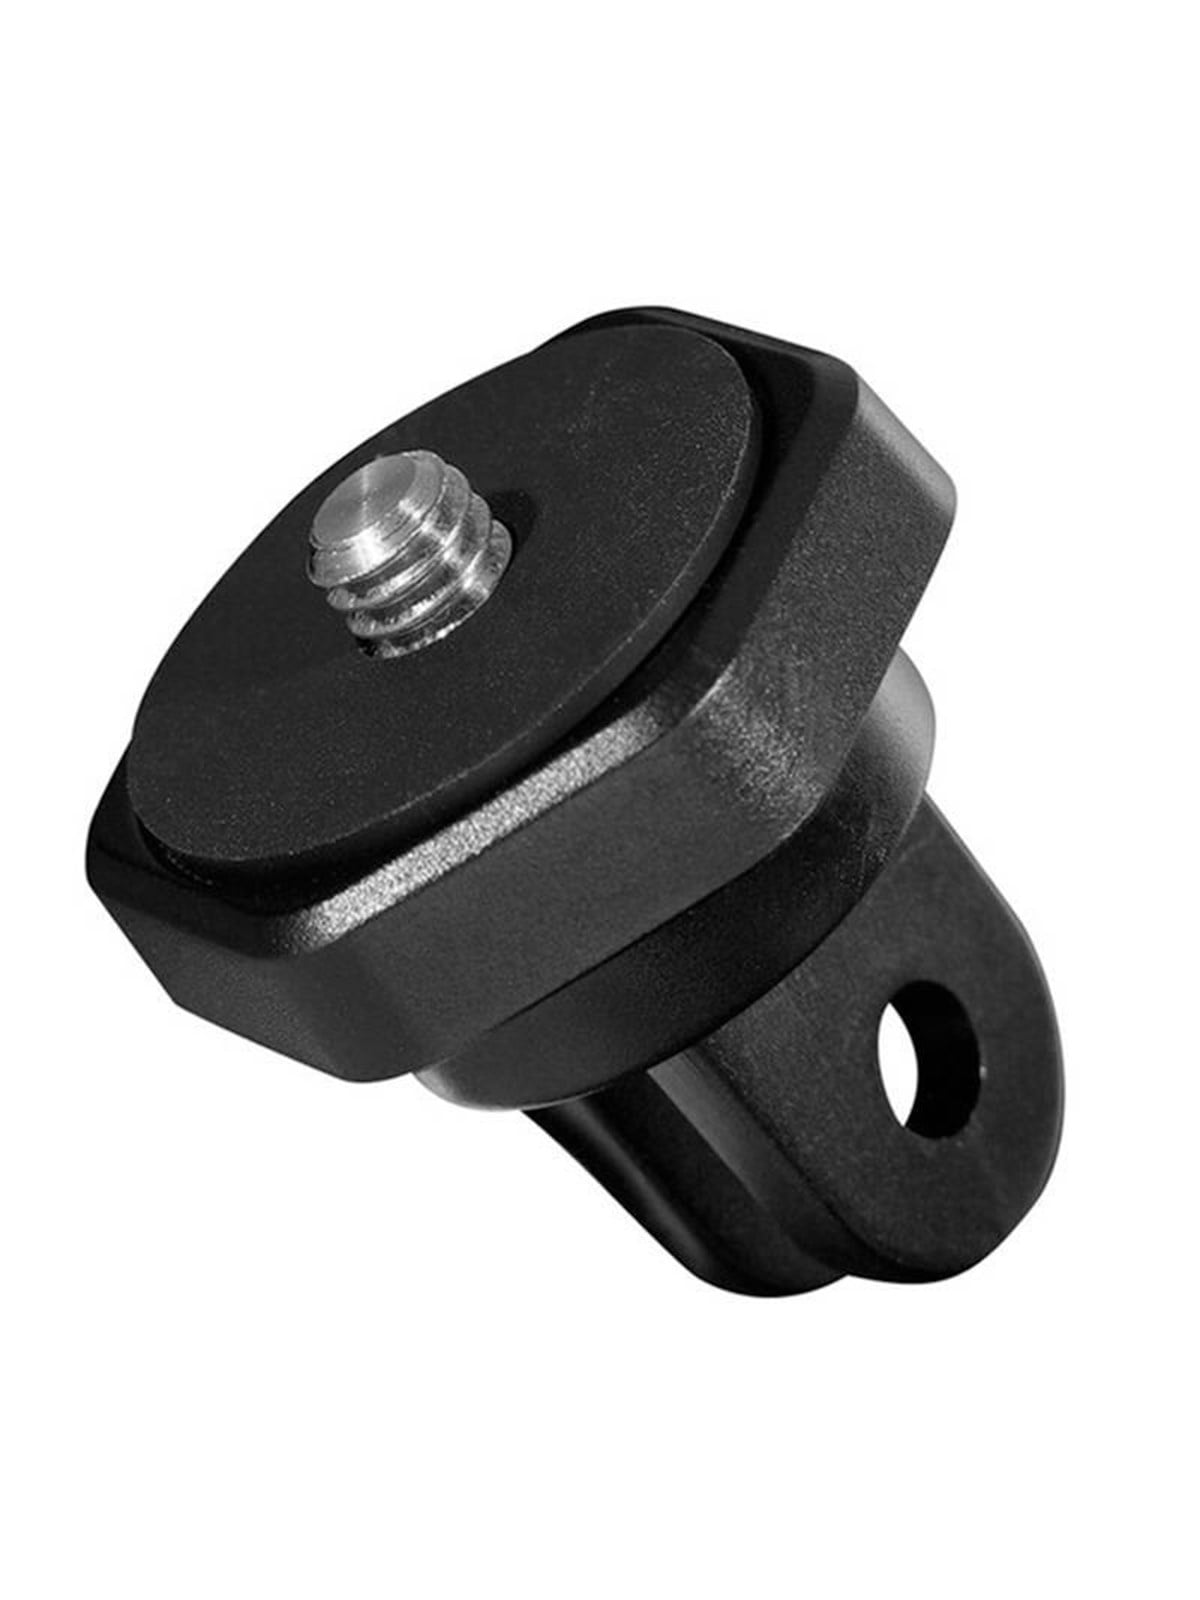
TELESIN Montageadapter Telesin 1/4'' für Sportkameras (GP-TPM-T04)Montageadapter für Sportkameras mit 1/4"-Gewinde, entwickelt für die GoPro-Kameramontage mit kompatiblem Zubehör. Telesin GP-TPM-T04 ermöglicht es Ihnen, Ihre Sportkamera mit einer Lenkerhalterung, einem Stativ oder anderem Zubehör auszustatten und Ihrem Gerät mehr Befestigungsoptionen zu geben. Hersteller: Telesin Modell: GP-TPM-T04 Gewindegröße: 1/4" Zweck: GoPro-Kamerahalterung Erweitern Sie die Funktionalität Ihrer GoPro-Sportkamera mit einem einfachen, praktischen Montageadapter.6,64 €*Versand: 6,99 €Sichere Weiterleitung zum Anbieter
-
Recht und Sicherheit der DigitalisierungVon den Anfängen des Internetrechts bis zur Ära der KI: In 65 Beiträgen beleuchten die ausgewählten Schriften 25 Jahre digitaler Transformation. Dabei umspannen sie zentrale Handlungsfelder unserer...154,10 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Innovation und Marketing im Zeitalter der DigitalisierungDurch Innovation und Marketing erreichen Unternehmen die nötige Differenzierung und damit einen Vorsprung im Wettbewerb. Innovation ohne Marketing bleibt erfolglos, nur im Zusammenspiel lassen sich...55,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Ich habe ein paar Fragen zur TPM-Sicherheit.
Natürlich, ich helfe Ihnen gerne weiter. Was genau möchten Sie über TPM-Sicherheit wissen? **
-
Was ist BitLocker TPM?
BitLocker TPM (Trusted Platform Module) ist eine Funktion von Microsoft BitLocker, einem Verschlüsselungstool für Windows-Betriebssysteme. TPM ist ein Sicherheitschip, der auf dem Motherboard des Computers installiert ist und zur sicheren Speicherung von kryptografischen Schlüsseln verwendet wird. BitLocker TPM nutzt diesen Chip, um den Zugriff auf verschlüsselte Daten zu schützen und sicherzustellen, dass der Computer nur von autorisierten Benutzern gestartet werden kann. **
-
Wie deaktiviere ich TPM?
Um TPM (Trusted Platform Module) zu deaktivieren, musst du normalerweise ins BIOS oder UEFI deines Computers gehen. Dort findest du eine Option, um TPM zu deaktivieren. Beachte jedoch, dass das Deaktivieren von TPM bestimmte Sicherheitsfunktionen deines Systems beeinträchtigen kann. Es wird empfohlen, dies nur zu tun, wenn es unbedingt erforderlich ist und du die Auswirkungen verstehst. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Dort sollten Sie eine Option finden, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen. Starten Sie dann Ihren Computer neu, um TPM zu aktivieren. **


Was ist TPM-Firmware?
TPM steht für Trusted Platform Module und ist ein Chip, der auf vielen modernen Computern und Laptops verbaut ist. Die TPM-Firmware ist die Software, die auf diesem Chip läuft und für die sichere Speicherung von kryptografischen Schlüsseln und anderen sensiblen Daten verantwortlich ist. Sie ermöglicht es, die Integrität des Systems zu überprüfen und bietet Schutz vor verschiedenen Angriffen wie Phishing oder Malware. Die TPM-Firmware spielt eine wichtige Rolle bei der Sicherheit von Computern und hilft dabei, die Vertraulichkeit und Integrität von Daten zu gewährleisten. **
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Suchen Sie nach den Sicherheitseinstellungen und suchen Sie nach einer Option, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen, um TPM zu aktivieren. **
Top-Angebote
Produkte zum Begriff Tpm:
-
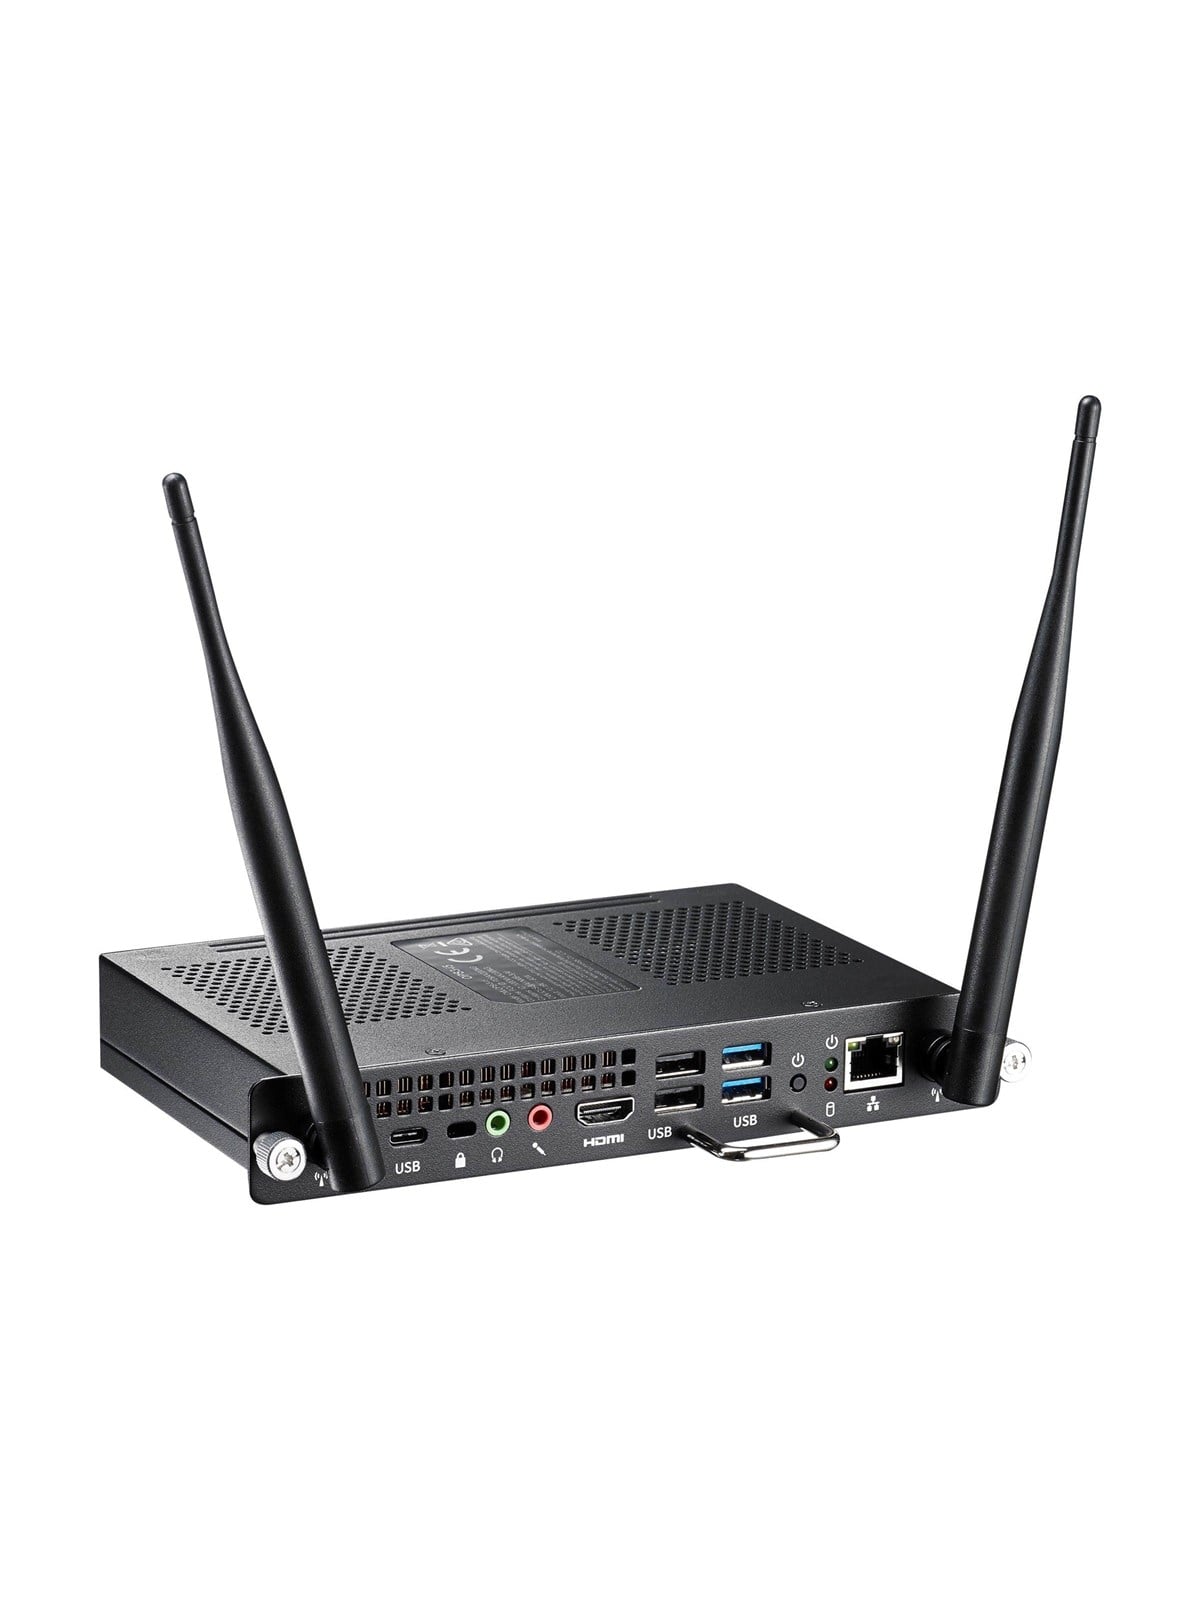
Optoma OPS3-i7-TPMSlot-in-Digital-Signage-Player mit Core i7 Rechenleistung, 8GB DDR4 RAM, 256GB SSD, Intel UHD Graphics und umfangreicher Konnektivität inkl. Gigabit Ethernet, Wi?Fi, Bluetooth 5.1, USB, USB?C und HDMI. Optoma OPS3-i7-TPM ist ein leichtes Slot-in-Gerät, das dafür entwickelt wurde, mehr aus Optoma Creative Touch interaktiven Flat-Panel-Displays herauszuholen, und vielseitige Wiedergabe für digitale Audios, Fotos und Videos bietet - ohne enthaltenes Betriebssystem. Intel Core i7-10510U Quad-Core-Prozessor (1.8GHz) 8GB DDR4 SDRAM 256GB SSD-Speicher Schnittstellen: Gigabit Ethernet, Wi?Fi (802.11a/b/g/n/ac/ax), Bluetooth 5.1 Anschlüsse: USB 2.0, USB 3.0, USB?C, HDMI Unterstützung für Slot-Sicherheitsverriegelung (Kabel separat erhältlich) Saubere Integration und starke Konnektivität machen es zu einem praktischen Computing-Upgrade für kompatible interaktive Displays.1598,71 €*Versand: 6,99 €Sichere Weiterleitung zum Anbieter
-
TELESIN Montageadapter Telesin 1/4'' für Sportkameras (GP-TPM-T04)Montageadapter für Sportkameras mit 1/4"-Gewinde, entwickelt für die GoPro-Kameramontage mit kompatiblem Zubehör. Telesin GP-TPM-T04 ermöglicht es Ihnen, Ihre Sportkamera mit einer Lenkerhalterung, einem Stativ oder anderem Zubehör auszustatten und Ihrem Gerät mehr Befestigungsoptionen zu geben. Hersteller: Telesin Modell: GP-TPM-T04 Gewindegröße: 1/4" Zweck: GoPro-Kamerahalterung Erweitern Sie die Funktionalität Ihrer GoPro-Sportkamera mit einem einfachen, praktischen Montageadapter.6,64 €*Versand: 6,99 €Sichere Weiterleitung zum Anbieter
-
Recht und Sicherheit der DigitalisierungVon den Anfängen des Internetrechts bis zur Ära der KI: In 65 Beiträgen beleuchten die ausgewählten Schriften 25 Jahre digitaler Transformation. Dabei umspannen sie zentrale Handlungsfelder unserer...154,10 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
-
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
-
Ich habe ein paar Fragen zur TPM-Sicherheit.
Natürlich, ich helfe Ihnen gerne weiter. Was genau möchten Sie über TPM-Sicherheit wissen? **
-
Was ist BitLocker TPM?
BitLocker TPM (Trusted Platform Module) ist eine Funktion von Microsoft BitLocker, einem Verschlüsselungstool für Windows-Betriebssysteme. TPM ist ein Sicherheitschip, der auf dem Motherboard des Computers installiert ist und zur sicheren Speicherung von kryptografischen Schlüsseln verwendet wird. BitLocker TPM nutzt diesen Chip, um den Zugriff auf verschlüsselte Daten zu schützen und sicherzustellen, dass der Computer nur von autorisierten Benutzern gestartet werden kann. **
Ähnliche Suchbegriffe für Tpm
-
Innovation und Marketing im Zeitalter der DigitalisierungDurch Innovation und Marketing erreichen Unternehmen die nötige Differenzierung und damit einen Vorsprung im Wettbewerb. Innovation ohne Marketing bleibt erfolglos, nur im Zusammenspiel lassen sich...55,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie deaktiviere ich TPM?
Um TPM (Trusted Platform Module) zu deaktivieren, musst du normalerweise ins BIOS oder UEFI deines Computers gehen. Dort findest du eine Option, um TPM zu deaktivieren. Beachte jedoch, dass das Deaktivieren von TPM bestimmte Sicherheitsfunktionen deines Systems beeinträchtigen kann. Es wird empfohlen, dies nur zu tun, wenn es unbedingt erforderlich ist und du die Auswirkungen verstehst. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Dort sollten Sie eine Option finden, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen. Starten Sie dann Ihren Computer neu, um TPM zu aktivieren. **
-
Was ist TPM-Firmware?
TPM steht für Trusted Platform Module und ist ein Chip, der auf vielen modernen Computern und Laptops verbaut ist. Die TPM-Firmware ist die Software, die auf diesem Chip läuft und für die sichere Speicherung von kryptografischen Schlüsseln und anderen sensiblen Daten verantwortlich ist. Sie ermöglicht es, die Integrität des Systems zu überprüfen und bietet Schutz vor verschiedenen Angriffen wie Phishing oder Malware. Die TPM-Firmware spielt eine wichtige Rolle bei der Sicherheit von Computern und hilft dabei, die Vertraulichkeit und Integrität von Daten zu gewährleisten. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Suchen Sie nach den Sicherheitseinstellungen und suchen Sie nach einer Option, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen, um TPM zu aktivieren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.